Windows 上 Hermes / DeepSeek Harness 无法启动 原因竟然是它:腾讯管家
-
Windows 上 Hermes / DeepSeek Harness 无法启动 —— 排障记录
前言:
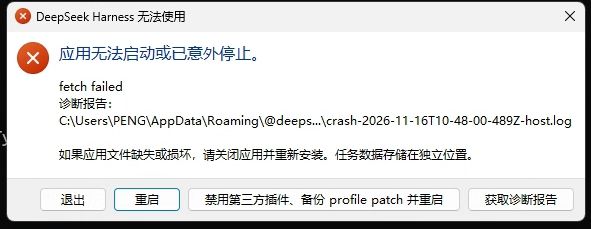
前些日子一直使用的好好的,更新下了腾讯管家,Hermes / DeepSeek Harness 通通无法启动,本来使用两个工具是可以互相拿来修复,一下全挂了,只能和另一台电脑的hermes通过聊天方式慢慢排查。困扰了两天,真没想到是这个原因。如果有遇到相同问题的兄弟可以借鉴一二。
记录日期:2026-11-17
环境:Windows 10/11 台式机(公司内网),Hermes Agent v0.23.1(git 安装),DeepSeek Harness 0.2.2-rc.3
结论:腾讯电脑管家的网络防护驱动拦截了特定进程的 IPv4 回环连接,导致 Pythonsocketpair()死锁,进而使依赖 asyncio 的客户端全部卡在启动阶段。
一、现象
时间 表现 最初 ping 127.0.0.1返回"一般故障",4 发 0 收同期 DeepSeek Harness 启动报 ETIMEDOUT 127.0.0.1:<随机端口>(8941 / 5907 / 13620 等,每次不同)同期 Hermes 启动卡住无响应,界面出不来或一直转圈 中间 执行 sfc /scannow后ping 127.0.0.1恢复,但两个客户端仍无法使用
二、排查过程(按阶段)
阶段 1:确认回环 TCP 是否真的修复
ping走的是 ICMP,与 TCP 是两条独立路径,ping 恢复不代表 TCP 恢复。# TCP 环回测试 $p = Start-Process python -ArgumentList "-m","http.server","8899","--bind","127.0.0.1" -PassThru -WindowStyle Hidden Start-Sleep 2 $r = Test-NetConnection 127.0.0.1 -Port 8899 "TCP环回: TcpTestSucceeded=$($r.TcpTestSucceeded)" Stop-Process $p.Id -Force结果:
TcpTestSucceeded=True(当时 IPv4/IPv6 都通),说明网络栈层面已恢复。阶段 2:确认客户端进程状态
Get-Process | Where-Object {$_.Name -match 'hermes|dsh|DeepSeek'} | Select Name,Id Get-NetTCPConnection -State Listen | Where-Object {$_.LocalAddress -match '127.0.0.1|0.0.0.0|::'} | Select LocalAddress,LocalPort,OwningProcess | Sort LocalPort发现:进程起来了,但监听端口列表里没有任何端口属于这些进程 —— 进程活着却没建立起本地服务。
阶段 3:逐层验证服务端(模型网关)
客户端连的是自建的 HTTPS 网关(经反向隧道转发到家里的推理服务)。逐层验证:
# 1) 公司出口能否连到网关端口
(Test-NetConnection <网关IP> -Port 9443 -WarningAction SilentlyContinue).TcpTestSucceeded

# 2) 网关是否正常应答(不带 key 预期 401)
curl.exe -s -o NUL -w "code=%{http_code} verify=%{ssl_verify_result}`n" https://<网关域名>:9443/v1/models

# 3) 证书是否有效
curl.exe -s -o NUL -w "verify=%{ssl_verify_result}`n" https://<网关域名>:9443/v1/models
结果:
TCP         : True
HTTP        : 401(0.168s)      ← 网关正常,只是没带 key
TLS verify  : 0                 ← 证书链完整有效
再看网关的访问日志,确认客户端有没有真的发请求过来 —— 发现 Hermes 自己发过一条并拿到了 200:
<公司出口IP> - - "GET /v1/models HTTP/1.1" 200 242 "-" "hermes-cli/0.23.1"=> 网络、证书、API Key 全部正常,问题不在服务端。
阶段 4:读客户端日志,定位卡在哪一步
& "$env:LOCALAPPDATA\hermes\bin\hermes.exe" logs errors
& "$env:LOCALAPPDATA\hermes\bin\hermes.exe" logs --since 30m
关键错误(每 5 分半循环一次,持续一整天):
CRITICAL hermes_startup_watchdog: Gateway startup did not reach a live event loop
within 300s (elapsed 300s, 0 extension(s)), holds no progress lease and shows no
CPU progress; dumping all thread stacks and exiting with code 75 (OOF-298).
日志最后一行为
Plugin discovery complete: 62 found, 58 enabled后再无输出。"no CPU progress" 是关键线索 —— 不是慢,是阻塞在等待(I/O 或网络)。
阶段 5:看线程栈,找到真实卡点
看门狗已把线程栈 dump 到日志目录:
Get-Content "$env:LOCALAPPDATA\hermes\logs\gateway-startup-watchdog.log" -Tail 40栈顶(主线程):
socket.py line 298          in accept
socket.py line 633          in _fallback_socketpair
asyncio\proactor_events.py  in _make_self_pipe
asyncio\windows_events.py   in __init__
asyncio\runners.py line 204 in run
hermes_cli\gateway.py 4529  in run_gateway
hermes_cli\main.py          in main
卡在 Windows 上 asyncio 创建事件循环的
socketpair()。阶段 6:对照实验,判断是系统问题还是进程问题
Windows 没有原生
socketpair,CPython 的兜底实现是:
监听127.0.0.1:<随机端口>→ 自己连自己 →accept()。任一步不通,accept()就永久阻塞。用两个不同的 Python 做同样的自连测试:
# Hermes 自带的 Python
$py = (Get-ChildItem "$env:LOCALAPPDATA\hermes\tools" -Directory |
       Where-Object {$_.Name -like 'python-3*'} | Select-Object -First 1).FullName + "\python.exe"

# 自连测试脚本
@'
import socket
l = socket.socket(); l.bind(("127.0.0.1", 8893)); l.listen(1)
c = socket.socket(); c.settimeout(5)
try:
    c.connect(("127.0.0.1", 8893)); s,_ = l.accept(); print("127.0.0.1 OK")
except Exception as e: print("失败:", type(e).__name__)
'@ | Set-Content -Encoding ASCII "$env:TEMP\r1.py"

& $py "$env:TEMP\r1.py"
python -c "import socket; l=socket.socket(); l.bind(('127.0.0.1',8894)); l.listen(1); c=socket.socket(); c.settimeout(5); c.connect(('127.0.0.1',8894)); s,_=l.accept(); print('OK')"
同时做多目标测试,缩小范围:
目标 Hermes 的 Python 说明 127.0.0.1(IPv4 回环) 超时
只有这一条不通 localhost(解析到::1) OK
IPv6 回环正常 <内网IP>(局域网自连) OK普通 IPv4 正常 <外网IP>:9443 0.06s外网正常 系统自带 Python 连 127.0.0.1 OK其他进程正常 结论:不是系统 TCP 栈坏了,而是"特定进程 → IPv4 回环"这条路被拦了。
阶段 7:定位拦截者
安全软件的网络防护挂在 Windows Filtering Platform(WFP)上,可以按进程粒度过滤。
关键点:"退出安全软件"≠"卸载驱动"。此前多次点击退出腾讯电脑管家,界面关掉了,但内核驱动仍在工作,所以测试结果没有变化。
最终动作:彻底卸载腾讯电脑管家,随即复测:
Hermes Python 127.0.0.1 OK   ✅
系统 Python   127.0.0.1 OK   ✅
socketpair    OK
Hermes 启动   正常
三、根因
腾讯电脑管家网络防护驱动(WFP 层)
        ↓ 拦截特定进程的 IPv4 回环连接(127.0.0.1)
CPython socketpair()        ← 硬编码 127.0.0.1
        ↓ 自连的 TCP 握手永远完成不了
socket.accept() 永久阻塞
        ↓
asyncio 事件循环创建失败
        ↓
Hermes / dsh 的 gateway 启动卡死 → 看门狗 300 秒后杀掉 → 重启 → 再卡死
为什么
ping恢复后仍然不行:ICMP 与 TCP 是独立路径,sfc修复了系统文件层面的问题,但应用级拦截仍然存在。为什么
Test-NetConnection 127.0.0.1有时显示 True:取决于发起测试的进程,被拦截的进程才会失败。
四、解决方案
主方案:卸载腾讯电脑管家
必须在"控制面板 → 程序和功能"里卸载(或使用官方卸载程序),不是退出。卸载后驱动才会从 WFP 移除。卸载后建议重启一次。
备选:保留安全软件但放行该程序
在安全软件的「网络防护 / 程序联网控制 / 应用权限」中,把以下路径加入白名单:
%LOCALAPPDATA%\hermes\tools\python-*\python.exe
%LOCALAPPDATA%\hermes\installs\*\environments\*\venv\Scripts\python.exe
%LOCALAPPDATA%\Programs\DeepSeek Harness\resources\runtime\...\python.exe
临时绕过(不推荐长期使用)
既然
::1(IPv6 回环)是通的,而 Python 的socketpair写死了127.0.0.1,无法通过配置切换。可行方向只有修复拦截本身。
五、下次 5 分钟定位清单
遇到"Windows 上客户端起不来 / 卡在启动":
-
进程在不在?有没有监听端口?
Get-Process | Where-Object {$_.Name -match 'hermes|dsh'} | Select Name,Id
Get-NetTCPConnection -State Listen | Select LocalPort,OwningProcess
进程在、端口没起 → 继续往下。
-
看错误日志的关键词
& "$env:LOCALAPPDATA\hermes\bin\hermes.exe" logs errors出现
did not reach a live event loop/no CPU progress→ 直接跳到第 3 步。 -
看线程栈,别猜
Get-Content "$env:LOCALAPPDATA\hermes\logs\gateway-startup-watchdog.log" -Tail 40栈里出现
_fallback_socketpair/socket.accept→ 就是本文这个问题。 -
两个 Python 对照自连测试(见阶段 6)
一个通一个不通 → 应用级拦截,查安全软件。
两个都不通 → 系统 TCP 栈问题,netsh int ip reset+netsh winsock reset+ 重启。 -
安全软件:卸载,不是退出。
六、通用经验
- 诊断顺序固定:进程 → 端口 → 日志 → 线程栈 → 对照实验。别一上来就改配置。
- "no CPU progress" 是阻塞信号,不是性能问题。慢和卡死要用不同方法排查。
- 对照实验的价值:单个样本只能说"不通",两个样本(不同解释器/不同目标)才能定位到"是谁的问题"。
- 安全软件的退出 ≠ 卸载:驱动级防护在界面关闭后仍然生效,这类玄学问题优先怀疑它。
sfc /scannow有用但不够:它修系统文件,不修应用层拦截,也不修驱动安装的过滤规则。- 远程环境(向日葵/RDP)下绝不做网络重置:
netsh int ip reset加重启可能导致网卡起不来,远程连接会永久丢失。必须在现场或有可信第二条通路时进行。
七、命令速查
# 回环 TCP 测试
(Test-NetConnection 127.0.0.1 -Port <端口> -WarningAction SilentlyContinue).TcpTestSucceeded

# Hermes 日志
& "$env:LOCALAPPDATA\hermes\bin\hermes.exe" logs errors
& "$env:LOCALAPPDATA\hermes\bin\hermes.exe" logs --since 30m
& "$env:LOCALAPPDATA\hermes\bin\hermes.exe" status
& "$env:LOCALAPPDATA\hermes\bin\hermes.exe" doctor

# 线程栈(看门狗 dump)
Get-Content "$env:LOCALAPPDATA\hermes\logs\gateway-startup-watchdog.log" -Tail 40

# 端口占用情况
netsh int ipv4 show excludedportrange protocol=tcp
netsh int ipv4 show dynamicport tcp
netsh interface ipv4 show subinterfaces

# 网络栈重置(远程环境慎用!)
netsh int ip reset
netsh winsock reset
隐私说明:本文档中所有公网 IP、内网 IP、域名、API Key、用户名、主机名均已替换为
<占位符>,不包含任何可直接使用的凭据。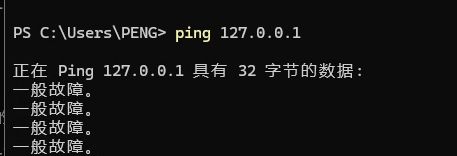
-
-
-
-
以前推崇360,感觉各种好,前几年开始流氓本性流露之后,果断弃用。现在用的火绒,也开始慢慢走歪了。
裸奔的话实际上也不好,玩个偏门游戏,弄个什么按键精灵,沙盒多开的。Windows自带的那个杀毒就给你反复反复作妖删除,加了白名单都没用。
现在是不知道如何是好哇! -
-
-
幸好不是360安全卫士。。。